A fundo
O que é VLESS e por que a mesma configuração falha em algumas redes
Neste artigo
VLESS é um protocolo que o app usa para dizer ao servidor quem está se conectando e para onde o tráfego deve ir. Na configuração típica, o VLESS não criptografa nada sozinho. Quem faz isso é o TLS ou o REALITY. Em 2025, foi adicionado o VLESS Encryption, opcional, para casos especiais. A seguir, vemos se o VLESS é uma VPN, o que o seu provedor ainda consegue ver e por que a mesma configuração funciona em uma rede e não em outra.
O VLESS é uma VPN?
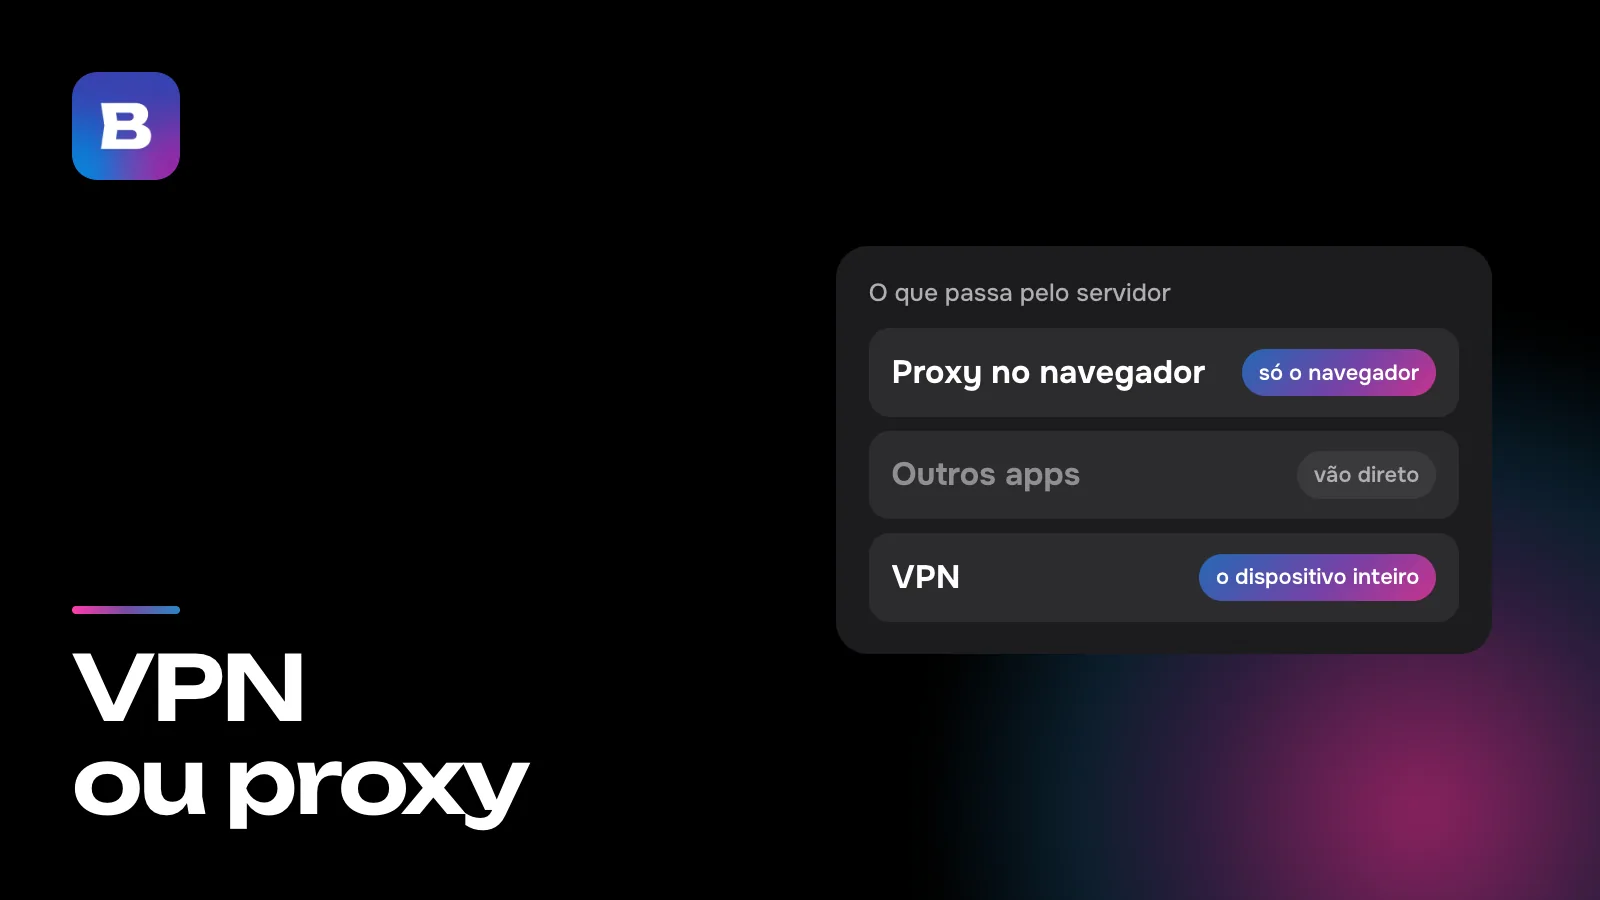
O VLESS costuma ser colocado no mesmo saco dos protocolos de VPN, mas, pela forma como foi projetado, está mais perto de um proxy. O app pede ao servidor que o conecte a um determinado endereço e porta. O servidor abre essa conexão por conta própria e repassa os dados nos dois sentidos. A diferença entre os dois está explicada em VPN ou proxy.
A parte de VPN vem do app. Apps como a Bebra criam uma VPN do sistema no aparelho, mandam todo o tráfego por ela e enviam cada conexão a um servidor por VLESS ou por um protocolo parecido. Para você, funciona como qualquer VPN. O VLESS em si só garante que o servidor saiba a quem está atendendo e para onde seguir.
Do app até o site
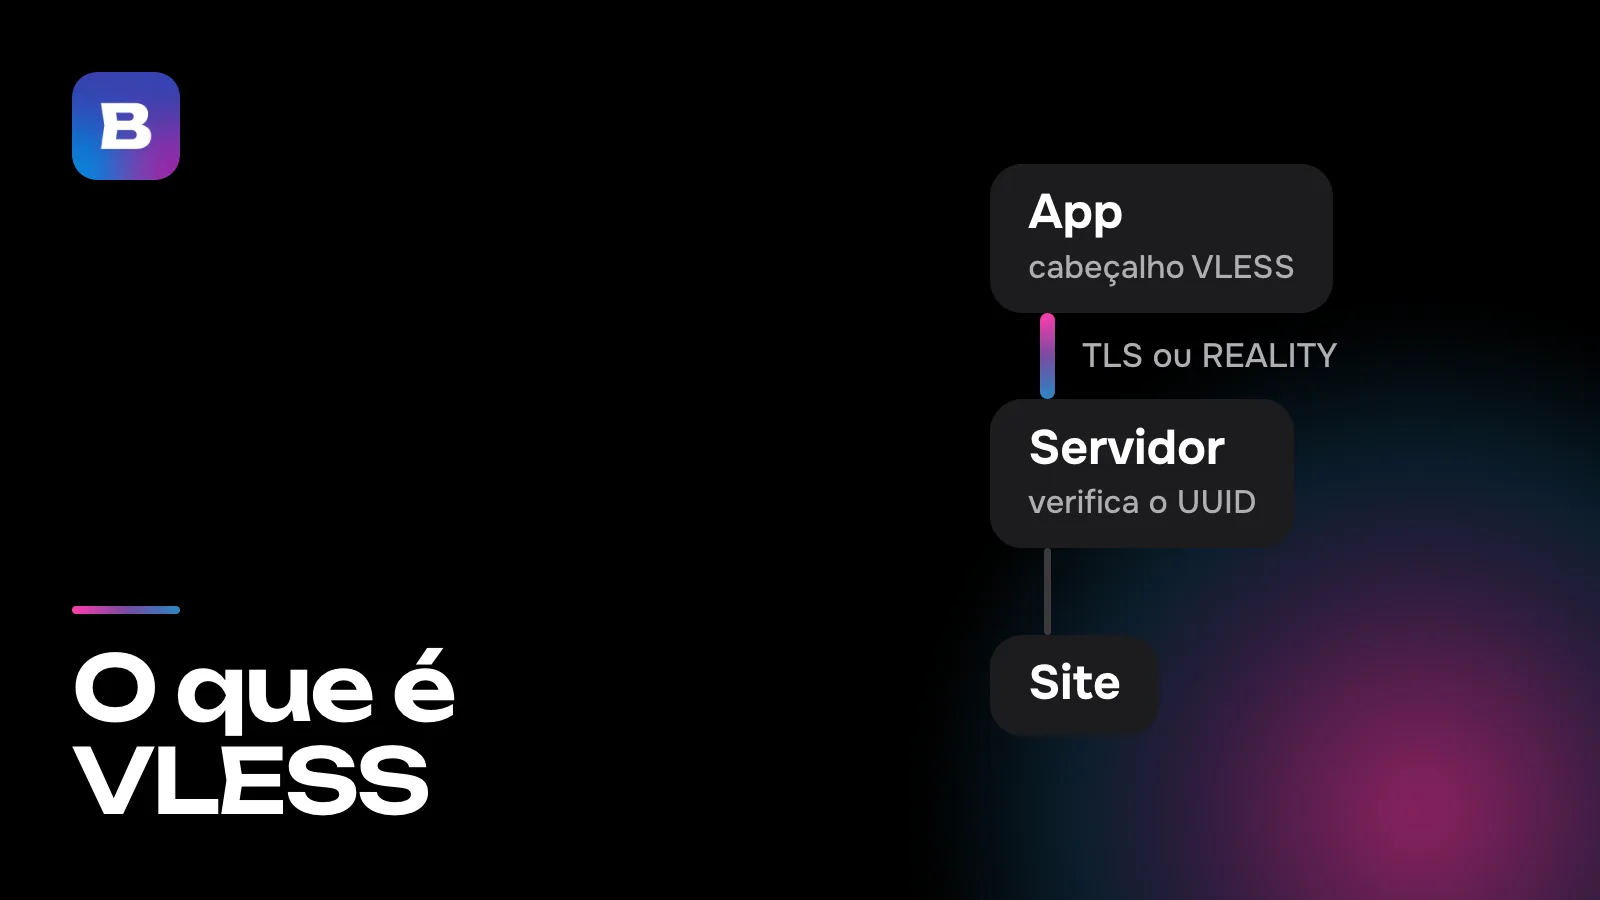
Uma conexão VLESS faz quatro paradas.
- O app. Ele coloca um cabeçalho VLESS curto na frente dos seus dados, com o seu ID de usuário (um UUID), o endereço de destino e a porta.
- A camada externa. O cabeçalho e os dados viajam até o servidor dentro do TLS ou do REALITY. Visto de fora, parece uma visita a um site por HTTPS.
- O servidor. Ele remove a camada externa e verifica o UUID. Se o ID for desconhecido, a conexão para ali mesmo. Se for conhecido, o servidor se conecta ao endereço que está no cabeçalho.
- O site. Ele recebe a solicitação do servidor e responde, e a resposta volta para você pelo mesmo caminho.
Nesse caminho, o VLESS tem uma única tarefa, que é dizer ao servidor quem você é e para onde vai. Todo o resto, da criptografia à aparência da conexão vista de fora, fica com a camada externa. Por isso “uma conexão VLESS” quase sempre significa um par como VLESS + REALITY.
Quem faz a criptografia
Nas configurações do Xray, o VLESS tem um campo de criptografia obrigatório, e, na configuração típica, o valor dele é none. Os dados são protegidos pela camada externa, TLS ou REALITY.
É isso que diferencia o VLESS do VMess, um protocolo mais antigo do mesmo projeto V2Ray. O VMess faz a própria criptografia, com AES-128-GCM ou ChaCha20-Poly1305, e precisa que o relógio do aparelho esteja certo. O VLESS apareceu no V2Ray em 2020 como uma alternativa mais simples, que não depende do relógio.
Hoje o VLESS também tem criptografia própria. O VLESS Encryption foi adicionado ao Xray em 2025 para configurações especiais. No par habitual com TLS ou REALITY, o campo de criptografia continua com o valor none.
O que o seu provedor consegue ver
O seu provedor e quem administra o Wi-Fi não veem o cabeçalho VLESS, porque ele fica dentro do canal criptografado. Também não veem qual site você está abrindo nem o que há na página. O nosso artigo sobre o que é VPN acompanha uma solicitação para mostrar como isso funciona. Mas algumas coisas aparecem do lado de fora.
- O endereço do servidor. O endereço IP ao qual o seu aparelho se conecta está sempre visível.
- O nome no handshake. A primeira mensagem TLS sai às claras e normalmente inclui o nome de um site (SNI). Com TLS comum, é o domínio do próprio servidor. Com REALITY, é o nome do site real de terceiros pelo qual o servidor se passa.
- Tamanho e ritmo dos pacotes. O conteúdo é criptografado, mas quantos bytes vão e voltam, e em que ordem, não é.
O REALITY acrescenta mais duas proteções. O cliente abre o handshake do jeito que um navegador comum abriria, e as configurações do REALITY tornam essa impressão digital obrigatória. E, se alguém se conectar ao servidor para ver o que há ali, o servidor repassa essa conexão para o site real, e o visitante recebe a resposta desse site. Só os clientes que conhecem a chave chegam ao VLESS.
Por que funciona em uma rede e não em outra
Os filtros mudam de um provedor para outro e procuram os rastros listados acima. Um provedor bloqueia endereços de servidores de uma lista, e aí só um endereço novo resolve. Outro inspeciona os handshakes, e um terceiro procura padrões no tamanho dos pacotes. Por isso uma configuração que conecta em casa pode falhar nos dados móveis ou no Wi-Fi do hotel.
Um dos rastros mais reveladores é um handshake dentro de outro handshake. Quando você abre um site HTTPS pelo VLESS, o TLS do próprio site roda dentro do TLS externo, e os primeiros pacotes dele são curtos, com tamanhos reconhecíveis. Foi isso que os autores de “Fingerprinting Obfuscated Proxy Traffic with Encapsulated TLS Handshakes” (USENIX Security 2024) procuraram em um provedor de internet com cerca de um milhão de usuários. Eles identificaram o tráfego de proxy disfarçado quase sem afetar o tráfego comum. O estudo também mostrou que preenchimento aleatório (padding) ou multiplexação, sozinhos, não escondem esse rastro, porque nenhum dos dois muda o tamanho das rajadas de tráfego nem o número de idas e voltas.
A resposta do Xray a esse rastro é o XTLS Vision. Ele preenche os pacotes curtos do handshake interno para que o tamanho deles não o denuncie e, depois que o handshake termina, simplesmente repassa os dados. Os próprios autores reconhecem que o Vision não esconde o ritmo do handshake.
O que a Bebra faz a respeito
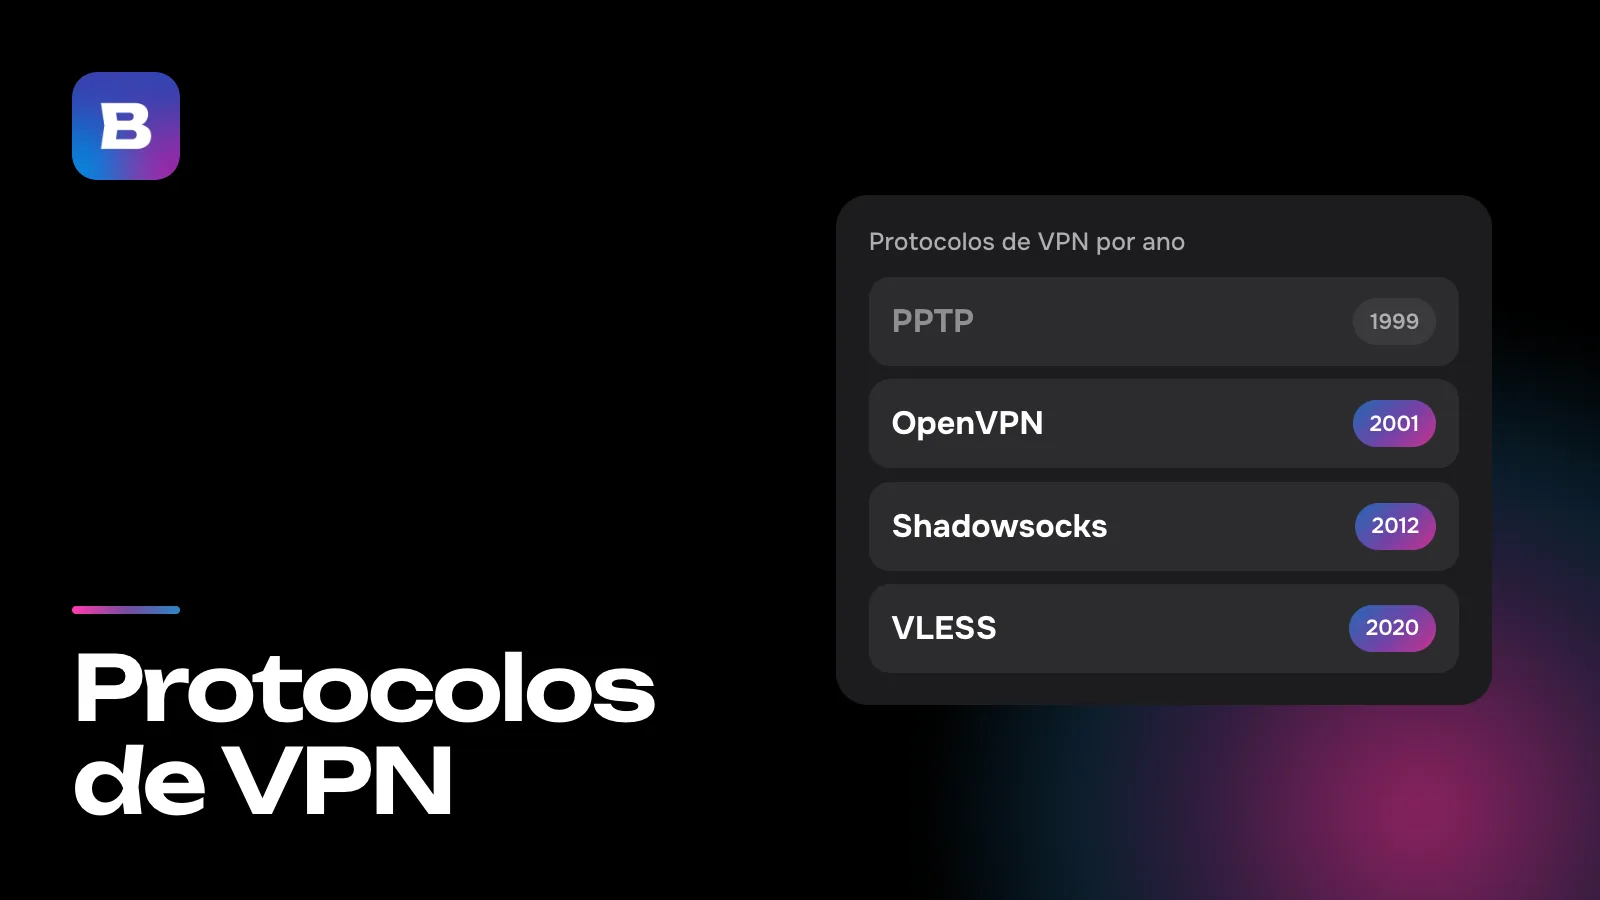
Na Bebra, o VLESS + REALITY é um dos jeitos de conectar, ao lado de XHTTP, Hysteria2 e Shadowsocks. Na rede eles têm aparências diferentes, então um filtro que atrapalha um pode não perceber outro. O app decide qual protocolo e qual rota usar e, se uma rota parar de funcionar, passa para outra. O nosso texto sobre protocolos de VPN explica como os quatro se diferenciam.
Você não precisa configurar nada. O app não tem seletor de protocolo, cria sozinho uma conta para o seu aparelho, e você se conecta a um país tocando no bloco dele. Se mesmo assim um país não conectar, vá em Meu perfil → Configurações e toque em “Encontrar servidor funcional”. O app testa as rotas de novo e busca endereços de servidor novos, o que leva até dois minutos. Um endereço novo é justamente o que resolve quando o provedor bloqueou o antigo.
Para testar a Bebra, comece pelo período de teste por 10 ₽. 3 dias de acesso total, depois 500 ₽ por mês. A assinatura é renovada automaticamente.
Perguntas e respostas
Por que dizem que o VLESS é um protocolo sem criptografia?
Porque, na configuração típica, ele não criptografa nada sozinho. O campo de criptografia fica com o valor none, e quem criptografa é o TLS ou o REALITY. O VLESS Encryption, opcional, foi adicionado em 2025 para casos especiais.
Dá para escolher o VLESS manualmente na Bebra?
Não, o app não tem seletor de protocolo. A Bebra decide se conecta por VLESS + REALITY, XHTTP, Hysteria2 ou Shadowsocks e passa para outra rota se a atual parar de funcionar.
Qual a diferença entre VLESS e Shadowsocks?
O Shadowsocks criptografa os dados por conta própria, com uma chave que o cliente e o servidor conhecem de antemão. O fluxo dele começa com um salt aleatório seguido de blocos criptografados, sem TLS em volta. O VLESS não criptografa sozinho e viaja dentro do TLS ou do REALITY, então, visto de fora, parece uma visita a um site por HTTPS.
O provedor vê quais sites eu abro pelo VLESS?
Não. O endereço do site está no cabeçalho VLESS, dentro do canal criptografado. O provedor vê o endereço do servidor, o nome no handshake TLS e o tamanho dos pacotes.
O que recebe quem sonda um servidor REALITY?
A resposta do site real pelo qual o servidor se passa. O REALITY repassa a esse site as conexões sem a chave certa e só deixa os próprios clientes chegarem ao VLESS.
O que o XTLS Vision faz?
Ele preenche os pacotes curtos do handshake que roda dentro do canal criptografado, para que o tamanho deles não denuncie esse handshake. Depois disso, o Vision só repassa os dados. Os autores dizem que ele não esconde o ritmo do handshake.