En profondeur
Où vivent les protocoles VPN et ce qui les trahit
Sommaire
Ajoutez une connexion VPN dans les paramètres de Windows, et le système vous demande d’en choisir le type : PPTP, L2TP/IPsec, SSTP ou IKEv2. Ce sont les protocoles VPN que votre système d’exploitation connaît de lui-même, sans logiciel supplémentaire. Les applications des services VPN en utilisent généralement d’autres. L’endroit où vit un protocole détermine qui le configure, sur quels réseaux il passe et comment on le reconnaît.
Un protocole n’est pas un algorithme de chiffrement
Un algorithme de chiffrement transforme vos données en octets inutilisables sans la clé. Le plus souvent, il s’agit d’AES ou de ChaCha20, les mêmes algorithmes qui protègent les sites ordinaires en HTTPS. Le protocole s’occupe de tout le reste. Il détermine comment chaque partie prouve qu’elle est bien celle qu’elle prétend être (par un mot de passe, un certificat ou une clé), comment elles s’accordent sur une clé de session, quel port utilisent les paquets et ce qu’indiquent leurs en-têtes non chiffrés.
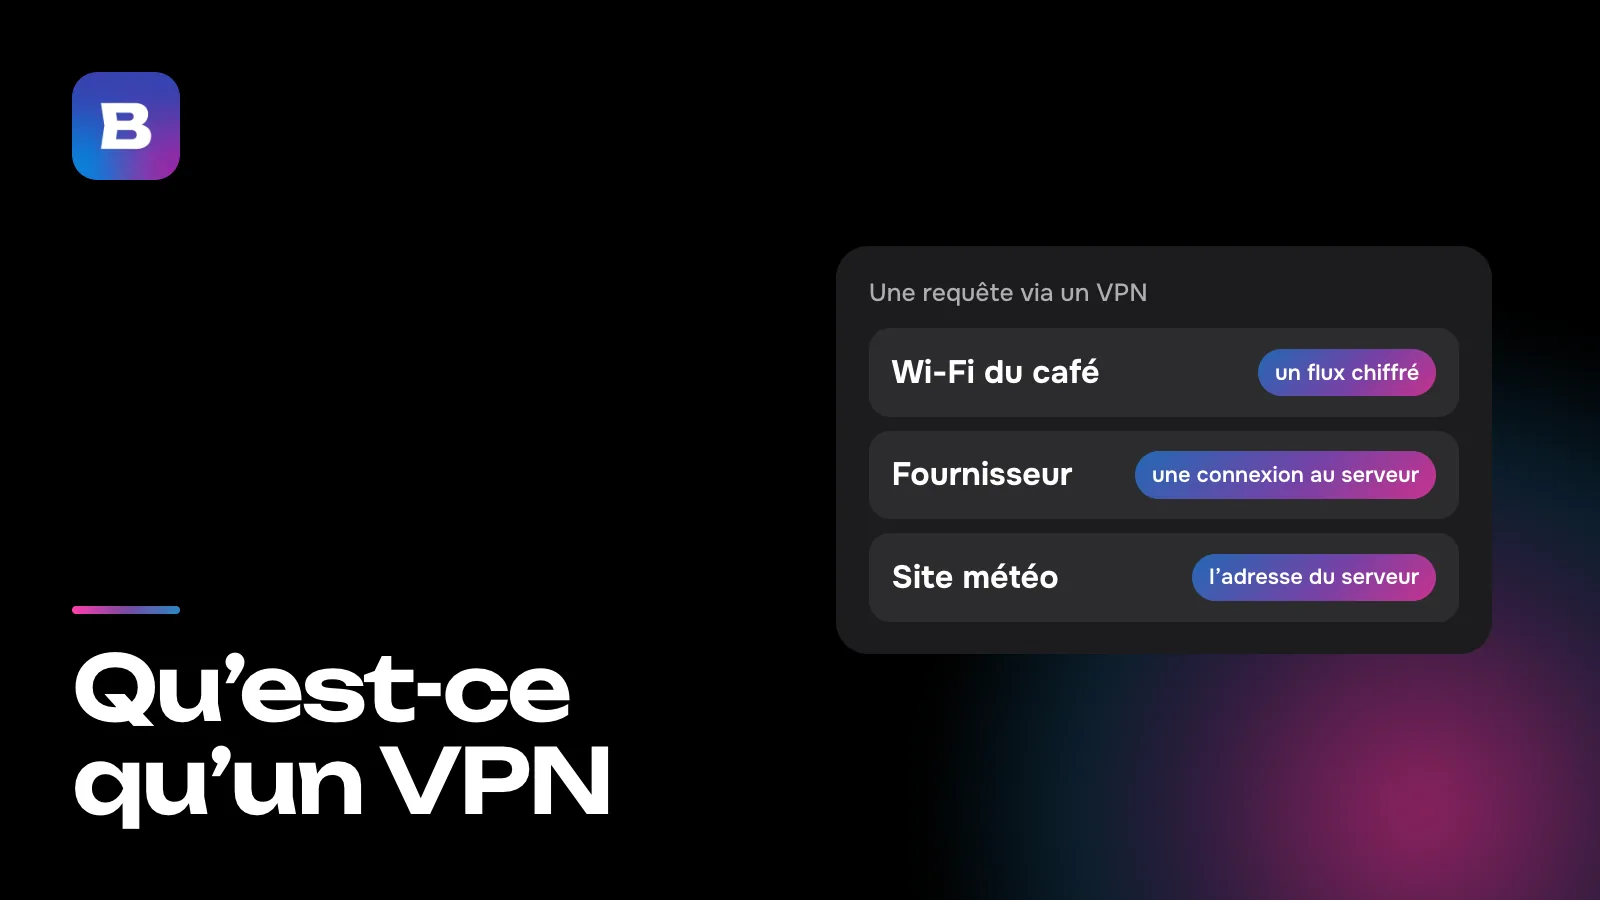
C’est pourquoi deux protocoles qui utilisent le même algorithme peuvent se comporter très différemment sur un réseau. En général, la différence ne tient pas au chiffrement mais à tout ce qui l’entoure. Le chemin d’une requête chiffrée jusqu’à un site est décrit dans notre article sur ce qu’est un VPN.
Les protocoles intégrés à votre système
Un protocole intégré ne demande aucune installation. Vous saisissez l’adresse du serveur, les identifiants et la clé directement dans les réglages du système. C’est pourquoi les entreprises utilisent souvent ces connexions et chargent un administrateur de distribuer le profil VPN. Chaque système en prend en charge un ensemble différent.
| Système | Ce que l’on peut ajouter sans application | Bon à savoir |
|---|---|---|
| Windows | PPTP, L2TP/IPsec, SSTP, IKEv2 | En mode automatique, Windows les essaie l’un après l’autre, en commençant par les plus sûrs |
| iPhone, iPad et Mac | L2TP, IPsec, IKEv2 | Apple a abandonné PPTP en 2016, à partir d’iOS 10 et de macOS Sierra |
| Android 12 et versions ultérieures | Variantes d’IKEv2/IPsec uniquement | Il n’est plus possible de créer une connexion PPTP ou L2TP dans les paramètres du système |
PPTP, où même un mot de passe fort ne sert à rien
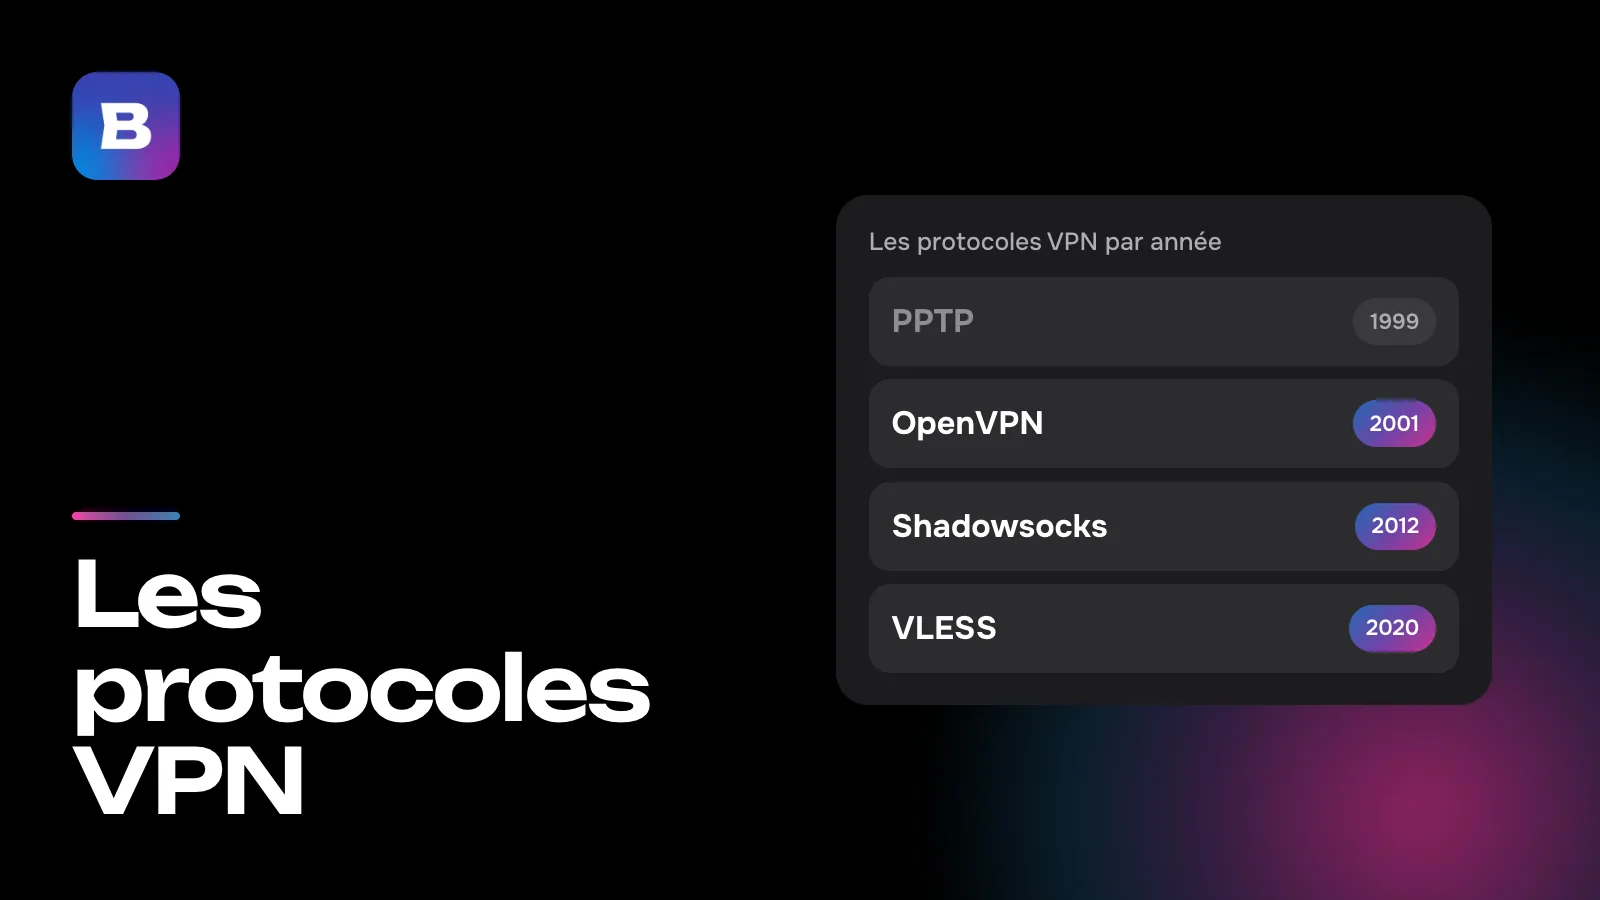
PPTP a été publié en 1999 sous la référence RFC 2637, et sa protection repose sur l’authentification MS-CHAPv2. En 2012, cette authentification a été mise en pièces à la conférence DEF CON. Pour casser une authentification enregistrée, il suffit de trouver une seule clé DES de 56 bits, et un mot de passe long et complexe n’y change rien. Le conseil des chercheurs était sans détour : considérer le trafic PPTP comme non chiffré. Quatre ans plus tard, Apple a retiré PPTP de ses systèmes. Windows intègre toujours le client, même si Microsoft a classé PPTP parmi les fonctionnalités obsolètes de Windows Server en 2024.
L2TP/IPsec et le problème du NAT
L2TP (RFC 2661, lui aussi de 1999) ne fait que construire le tunnel, et c’est IPsec qui chiffre à sa place, d’où leur association dans les paramètres (RFC 3193, 2001). Windows propose deux variantes de ce duo, l’une avec un certificat, l’autre avec une clé prépartagée. Le point le plus délicat de L2TP/IPsec, c’est le NAT, c’est-à-dire les routeurs qui placent plusieurs appareils derrière une seule adresse. Les paquets IPsec doivent alors être encapsulés dans de l’UDP sur le port 4500. Si le serveur lui-même se trouve derrière un NAT, Windows n’établit pas la connexion par défaut, et l’article 926179 du support Microsoft explique comment modifier le registre pour l’autoriser.
SSTP, une option propre à Windows
SSTP est arrivé avec Windows Vista SP1 et Windows Server 2008. Il transporte PPP, le protocole de couche liaison sur lequel repose aussi PPTP, à l’intérieur de HTTPS, sur le port TCP 443. Ni les systèmes d’Apple ni Android n’ont de client SSTP intégré. C’est aussi un tunnel sur TCP, et sur une ligne qui perd des paquets, ce type de tunnel ralentit (nous verrons pourquoi plus bas).
IKEv2, présent sur tous les systèmes
Parmi les protocoles intégrés, IKEv2 est le seul présent sur tous les systèmes du tableau. Il est défini par la RFC 7296 (2014). Le serveur s’authentifie généralement par un certificat, et vous vous authentifiez par un certificat ou par un nom d’utilisateur et un mot de passe via EAP. La négociation commence sur le port UDP 500, et si les deux parties détectent un NAT en chemin, elles passent sur le port 4500. L’extension MOBIKE (RFC 4555) permet à une session de survivre à un changement d’adresse IP de votre appareil sans nouvelle authentification. Revers de la médaille, IKEv2 ne fonctionne pas du tout sans UDP.
Les protocoles qui nécessitent une application
Les autres protocoles, votre système ne les connaît pas de lui-même. Un programme distinct les apporte, comme un client OpenVPN, l’application d’un service VPN ou le firmware d’un routeur. L’avantage, c’est qu’ils peuvent évoluer à chaque mise à jour de ce programme, sans attendre une nouvelle version du système.
OpenVPN
OpenVPN est un logiciel open source créé par James Yonan, dont la première version date de 2001. La connexion à un serveur est généralement décrite dans un seul fichier .ovpn contenant l’adresse, le port et les clés, que vous importez dans un client sur un ordinateur, un téléphone ou un routeur. Les clés sont négociées via TLS, et les données circulent en UDP ou en TCP, sur le port standard 1194. Dans un article présenté à USENIX Security en 2022, des chercheurs travaillant avec un fournisseur d’accès d’un million d’abonnés ont identifié plus de 85 % des flux OpenVPN, quasiment sans faux positifs. Une séquence d’octets, la taille des paquets et les réponses du serveur leur ont suffi, et c’est ainsi qu’ils ont repéré 34 des 41 configurations vendues comme obfusquées.
WireGuard
WireGuard est un protocole moderne conçu comme une alternative plus rapide et plus simple à IPsec et à OpenVPN. L’échange de clés repose sur Curve25519, les données sont protégées par ChaCha20 et Poly1305, et les paquets ne circulent qu’en UDP. WireGuard fait partie du noyau Linux depuis la version 5.6, sortie au printemps 2020. Des firmwares de routeur comme OpenWrt et KeeneticOS (version 3.3 et ultérieures) le prennent en charge, et il existe des applications officielles pour Windows, macOS, iOS et Android. Le premier message de chaque session a toujours le même type et la même taille, ce qui le rend facile à repérer sur le réseau. En Russie, WireGuard est bloqué depuis 2023. En août de cette année-là, il a cessé de se connecter sur les réseaux mobiles pendant environ une journée, tout comme OpenVPN, et une deuxième vague de blocages a commencé fin septembre.
Shadowsocks
Shadowsocks est apparu en 2012 comme un remplaçant chiffré du proxy SOCKS (nous avons expliqué ce qui distingue un proxy d’un VPN dans notre comparatif VPN et proxy). Il demande très peu de configuration, juste une adresse, un port, un mot de passe et un algorithme de chiffrement. Son flux n’a aucun en-tête en clair, et pour un filtre, c’est plus un indice qu’un camouflage. Le trafic ordinaire contient presque toujours un peu de texte lisible, si bien qu’un flux d’octets purement aléatoires se remarque. Un article présenté à USENIX Security en 2023 décrit comment un système de filtrage en Chine écarte de tels flux depuis novembre 2021 d’après la proportion de bits à 1 et de caractères imprimables, et Shadowsocks est tombé sous le coup de cette règle.
VLESS + REALITY
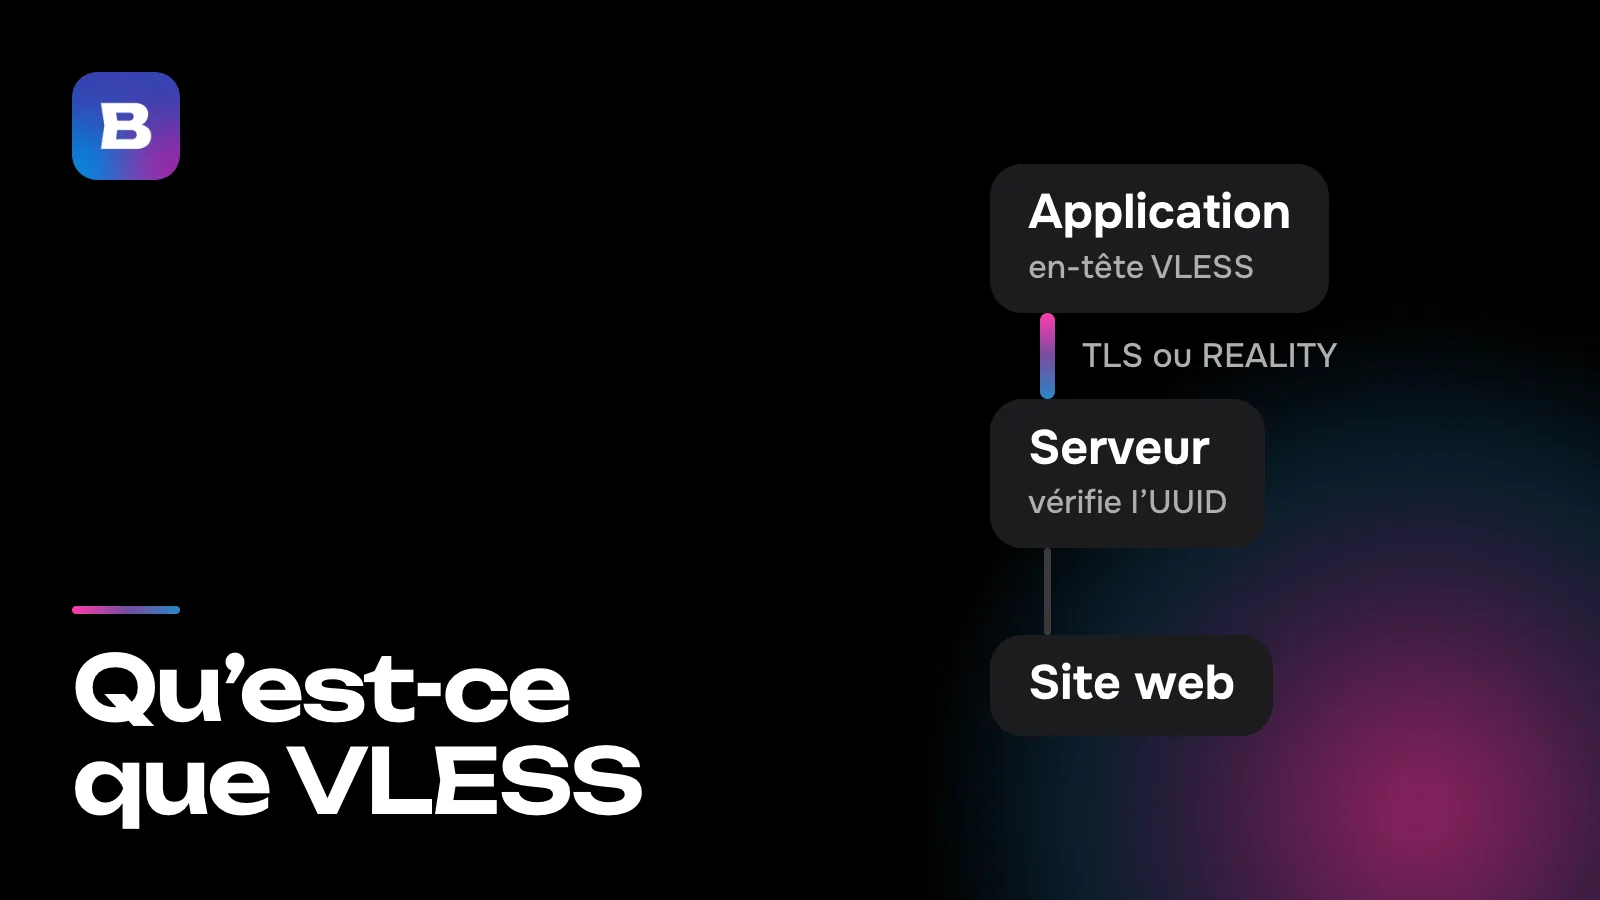
Le protocole VLESS est sorti en août 2020, avec V2Ray 4.27.0. Il identifie chaque utilisateur par un UUID, une longue chaîne de lettres et de chiffres, et dans une configuration classique, son propre chiffrement est désactivé, si bien qu’une couche TLS extérieure protège les données. REALITY détermine l’apparence de cette couche. Le serveur détient une paire de clés X25519, et le client connaît la clé publique ainsi qu’un identifiant court appelé shortId. Les réglages du serveur désignent un vrai site web appartenant à quelqu’un d’autre, et la négociation TLS ressemble à une visite de ce site. Si une connexion ne passe pas la vérification de la clé, le serveur la transmet à ce site, qui répond lui-même.
XHTTP
XHTTP est un mode de transport des données du projet Xray, appelé SplitHTTP en 2024. Vu de l’extérieur, il ressemble à un échange ordinaire avec un site web, fait de requêtes et de réponses HTTP, et la plupart des équipements intermédiaires HTTP ainsi que de nombreux CDN laissent passer ce type de trafic. L’envoi et la réception peuvent même emprunter des chemins différents, par exemple l’un via un CDN et l’autre en direct.
Hysteria2
Hysteria2 fonctionne en UDP, sur sa propre variante de QUIC. Vu de l’extérieur, il ressemble à HTTP/3, la version la plus récente du protocole par lequel se chargent les sites web. Le client s’authentifie par une seule requête HTTP/3 dont un en-tête contient un mot de passe. Si le mot de passe est faux, le serveur est censé se comporter comme un serveur web ordinaire ou renvoyer la réponse d’un vrai site, si bien que rien ne trahit le proxy. Ses développeurs ont conçu Hysteria2 pour les lignes qui perdent beaucoup de paquets, mais là où UDP est carrément bloqué, il ne passe pas plus qu’IKEv2.
Ce qui empêche la connexion
Le réseau n’autorise que le trafic web
Les hôtels, les centres de conférences et certains bureaux ne laissent sortir que le trafic web, sur les ports TCP 80 et 443. IKEv2 et L2TP/IPsec, avec leurs ports UDP 500 et 4500, ne s’y connectent pas, pas plus qu’OpenVPN sur son port standard 1194. Ce qui passe, c’est SSTP, OpenVPN réglé sur TCP 443 et les protocoles qui utilisent ce même port en ressemblant à du HTTPS. C’est précisément pour ce genre de réseau que Microsoft a conçu SSTP.
Le protocole est reconnu à sa signature
Les protocoles conçus pour les réseaux d’entreprise utilisent des ports fixes et ouvrent leurs sessions d’une façon reconnaissable. Les équipements d’inspection approfondie des paquets (DPI) d’un fournisseur d’accès recherchent ces signes à la volée et peuvent bloquer un protocole sans toucher au reste d’Internet. Comme le montre l’étude sur OpenVPN, il n’y a rien à déchiffrer pour cela. C’est pourquoi les protocoles plus récents cherchent à ressembler à du HTTPS vers un site connu ou à du HTTP/3, tandis que Shadowsocks, on l’a vu plus haut, se fait repérer parce que son flux est trop uniformément aléatoire.
Pertes de paquets et TCP
TCP veille à ce que chaque paquet arrive et renvoie ceux qui se perdent. Quand le tunnel lui-même passe par TCP, comme SSTP et OpenVPN en mode TCP, il transporte d’autres connexions TCP qui ont leurs propres renvois. Sur une ligne qui perd des paquets, les deux couches attendent et renvoient les mêmes données, et le délai augmente par paliers. Un tunnel classique a donc intérêt à passer par UDP, TCP étant réservé aux réseaux où UDP est bloqué.
Les protocoles plus récents transportent des flux plutôt que des paquets. L’application de votre appareil prend elle-même en charge les connexions TCP des programmes et n’envoie que leur contenu dans le tunnel, ce qui évite les doubles renvois. Le trafic UDP des jeux et des appels, à l’intérieur d’un transport TCP comme VLESS + REALITY, doit tout de même attendre qu’un morceau perdu soit renvoyé. Sur ce genre de ligne, un transport basé sur UDP, comme Hysteria2, est plus régulier.
Sur quoi repose Bebra
Bebra se connecte via VLESS + REALITY, XHTTP, Hysteria2 et Shadowsocks. L’application choisit d’elle-même le protocole et la route et, si une route cesse de fonctionner, bascule sur une autre. Vous n’avez donc pas à choisir de protocole vous-même. Pour en savoir plus, consultez la page consacrée à nos technologies.
Pour les routeurs Keenetic, OpenWrt et MikroTik, il existe une application Bebra qui s’exécute sur le routeur lui-même. Pour les modèles qui ne prennent en charge que les protocoles intégrés, la section « Routeur » de votre compte sur le site propose un onglet « Autres routeurs » avec OpenVPN (UDP et TCP) et PPTP. Des deux, seul OpenVPN chiffre vos données de manière fiable.
Chaque forfait inclut les 187 pays. La période d’essai à 10 ₽ vous montre comment la connexion se comporte sur votre propre réseau. 3 jours d’accès complet, puis 500 ₽ par mois. L’abonnement se renouvelle automatiquement.
Questions et réponses
Un protocole, est-ce la même chose qu’un algorithme de chiffrement ?
Non. Un algorithme de chiffrement comme AES ou ChaCha20 rend les données illisibles sans la clé. Le protocole règle tout le reste : comment les deux parties se reconnaissent, comment elles s’accordent sur une clé, quel port utilisent les paquets et à quoi ils ressemblent. C’est pourquoi des protocoles qui utilisent le même algorithme peuvent se comporter très différemment sur un réseau.
Pourquoi un VPN qui fonctionne à la maison ne se connecte-t-il pas à l’hôtel ?
Les réseaux invités ne laissent souvent sortir que le trafic web, sur les ports TCP 80 et 443. IKEv2 et L2TP/IPsec sur les ports UDP 500 et 4500, ainsi qu’OpenVPN sur le port 1194, n’y passent pas. SSTP, OpenVPN sur TCP 443 et les protocoles qui ressemblent à du HTTPS passent en général.
Pourquoi ne puis-je pas ajouter PPTP ou L2TP sur Android ?
Depuis Android 12, les paramètres du système ne permettent de créer que des connexions IKEv2/IPsec. Pour OpenVPN et les autres protocoles, il faut une application distincte.
Un long mot de passe peut-il rendre PPTP sûr ?
Non. Le point faible de PPTP, c’est l’authentification MS-CHAPv2 elle-même. Une authentification enregistrée peut être cassée en essayant toutes les clés de 56 bits, et la solidité du mot de passe ne change rien au temps nécessaire. Mieux vaut considérer le trafic PPTP comme lisible.